Viele Unternehmen stehen zunehmend unter Druck, ihre Cyber-Sicherheit auf ein neues Niveau zu heben, haben aber Ad Hoc nicht die Ressourcen. Während Cyber-Bedrohungen immer ausgefeilter werden, fehlen oft die Fachkräfte und Ressourcen, um IT-Sicherheitsinfrastrukturen zu betreiben, weiterzuentwickeln und auf Bedrohungen schnell zu reagieren.
Doch wie können Unternehmen ihre IT-Sicherheit effizient verstärken, ohne langfristig an personelle Engpässe zu stoßen? Die Lösung liegt in flexiblen IT-Sicherheitsressourcen, die kurzfristig einsatzbereit sind und genau dort unterstützen, wo kritische Lücken bestehen.
Die Herausforderung: Warum interne IT-Teams an ihre Grenzen stoßen
Moderne IT-Umgebungen sind komplex und dynamisch. IT-Abteilungen müssen sich nicht nur um den Betrieb bestehender Systeme kümmern, sondern auch neue Sicherheitslösungen implementieren, Compliance-Anforderungen erfüllen und auf aktuelle Cyber-Bedrohungen reagieren.
Oft fehlen jedoch ausreichend Spezialisten, um diese Aufgaben vollständig abzudecken. Die Folgen:
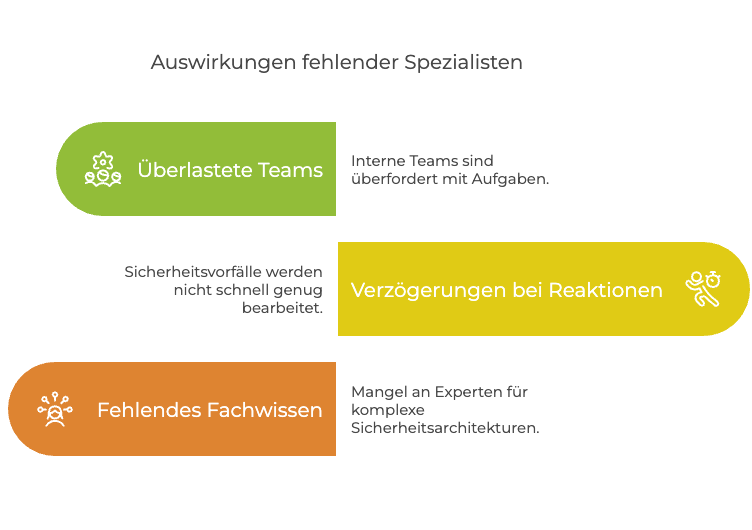
In der Konsequenz steigen die IT-Risiken proportional, während Unternehmen immer anfälliger für Sicherheitsverletzungen und Systemausfälle werden.
Die Lösung: Flexibler Einsatz externer IT-Sicherheitsfachkräfte
Um diese Herausforderungen zu bewältigen, setzen immer mehr Unternehmen auf strategische Partnerschaften mit externen IT-Sicherheitsexperten. Der gezielte Beizug von Fachkräften erlaubt es, Ressourcen gezielt dort einzusetzen, wo sie am dringendsten benötigt werden – ohne langfristige Personalverpflichtungen einzugehen.
Vorteile des externen Einsatzes von IT-Sicherheitsressourcen
1. Sofortige Verfügbarkeit von Spezialwissen
- Externe Experten bringen langjährige Erfahrung in spezifischen Sicherheitsbereichen mit, die oft in internen Teams fehlen.
- Besonders in kritischen Bereichen wie Security Incident Response, Netzwerksicherheit und Identitätsmanagement ist hochspezialisiertes Wissen gefragt.
2. Flexible Skalierbarkeit
- Unternehmen können IT-Sicherheitsressourcen nach Bedarf aufstocken, z. B. für ein kurzfristiges Projekt oder bei erhöhtem Sicherheitsrisiko.
- Statt langwieriger Einstellungsverfahren können sofort einsatzbereite Fachkräfte genutzt werden.
3. Entlastung der internen IT-Teams
- Während externe Spezialisten sich um die tägliche Sicherheitsüberwachung und Incident Response kümmern, können interne Teams sich auf strategische IT-Projekte und Innovationen konzentrieren.
4. Bessere Cyber-Resilienz und Sicherheitslage
- Durch den gezielten Einsatz externer Ressourcen können Unternehmen ihre IT-Sicherheitsinfrastruktur kontinuierlich weiterentwickeln, anstatt nur reaktiv auf Bedrohungen zu reagieren.
Praxisbeispiel: Erfolgreicher Einsatz von IT-Sicherheitsressourcen bei IT Basel-Stadt
Ein konkretes Beispiel für die erfolgreiche Nutzung externer IT-Sicherheitsressourcen ist die Zusammenarbeit zwischen IT Basel-Stadt und SECURIX.
Die Herausforderung bestand darin, dass die Abteilung Risk & Security kurzfristig hochqualifizierte IT-Sicherheitsfachkräfte benötigte, um den Betrieb der IT-Sicherheitsinfrastruktur zu stabilisieren und weiterzuentwickeln.
Durch den gezielten Einsatz von SECURIX-Experten konnte IT Basel-Stadt

Das Beispiel zeigt, dass gezielte externe Unterstützung nicht nur kurzfristige Engpässe überbrückt, sondern langfristig zur Stabilität und Weiterentwicklung der IT-Sicherheitsarchitektur beiträgt. Es schafft einen eindeutigen Vorteil in der immer dynamischer werdenden Compliance-Anforderungen , die den öffentlichen Bereich betrifft.
Fazit: IT-Sicherheit erfordert eine strategische Ressourcennutzung
Unternehmen, die ihre Cyber-Resilienz und IT-Sicherheitsstrategie auf ein neues Level heben möchten, müssen flexibel auf Fachkräfte zugreifen können.
Externe IT-Sicherheitsressourcen bieten eine effektive Möglichkeit, personelle Engpässe auszugleichen, hochspezialisiertes Know-how zu integrieren und den IT-Betrieb nachhaltig abzusichern.
Möchten Sie wissen, wie eine solche Strategie in der Praxis funktioniert?
Laden Sie jetzt die vollständige Success Story herunter und erfahren Sie, wie IT Basel-Stadt mit SECURIX eine zukunftssichere IT-Sicherheitsstrategie umgesetzt hat.